聊天框给建议,工作台交结果
55 个可调度工具直接执行,跑完落盘。不是「你可以试试这条命令」,而是「命令已执行、报告已生成」——每步动作可审计、可回放,结论能当证据用。
市面上不缺 AI 助手,缺的是懂安全、留本机、可审计的那一个。三个差异点,装好就能验证。
55 个可调度工具直接执行,跑完落盘。不是「你可以试试这条命令」,而是「命令已执行、报告已生成」——每步动作可审计、可回放,结论能当证据用。
目标资产、样本、凭据全程留在本机。没有租户、没有账号体系、没有上传通道;装完即用,卸载干净离开——放进内网也只需要一台机器。
扫描器只会跑完清单出报告;这里由模型决策——根据每一步的发现调整下一步,把资产梳理、取证、复现与报告串成一条链。
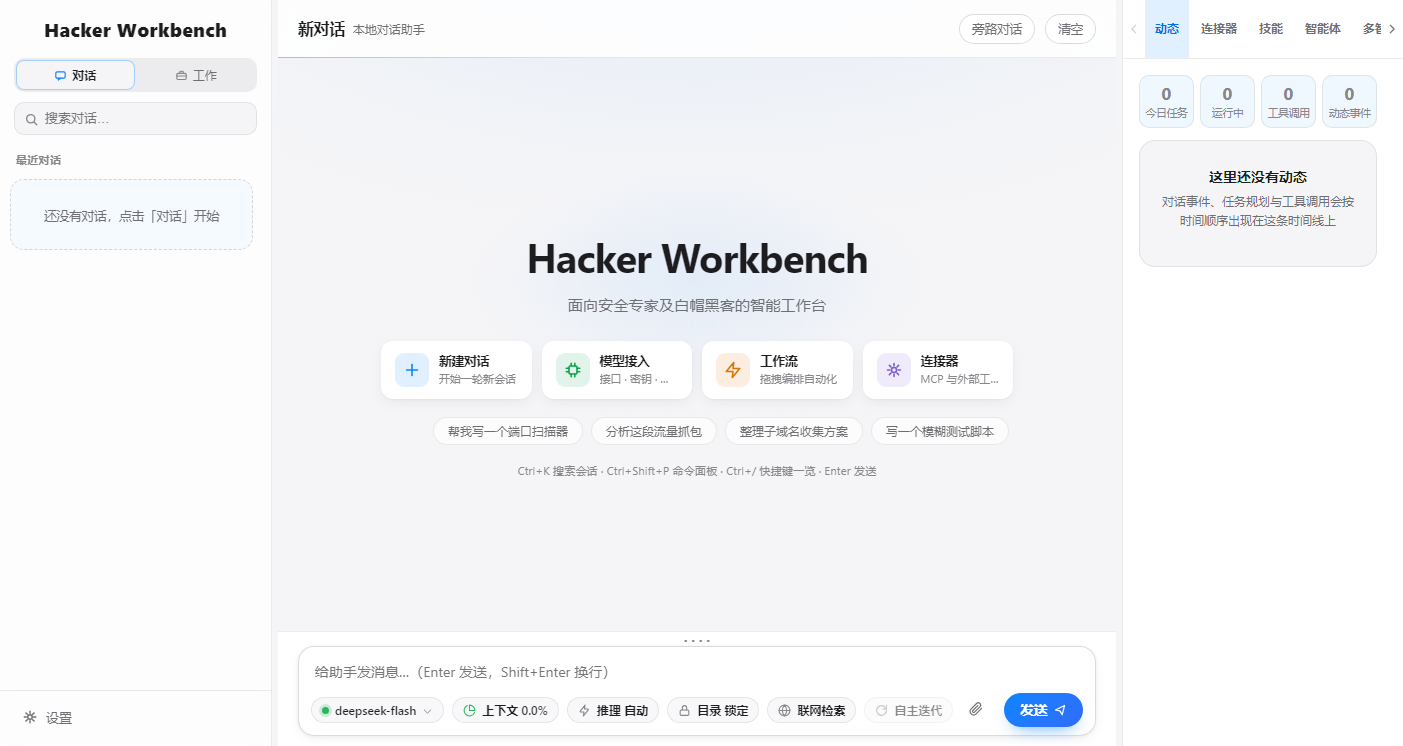
中枢的界面只有三栏,但每一栏都为安全作业而设:左边挑工作对象——一台主机、一个站点、一份样本;中间看执行过程;右边把能力摊在同一屏。对话模式用来问,工作模式用来做——同一个输入框,两套执行语义。
对话 / 工作两种模式一个入口;会话全文检索、最近会话与分组、设置中心 18 类配置。换项目 = 换工作目录,权限与白名单随之切换。
用自然语言下达任务;执行流逐步可见;审批卡允许一次 / 总是允许 / 拒绝;中断、续跑、回滚都在原位。每一步都落盘。
动态、连接器、技能、智能体、多智能体、团队协作、智能协作、变更、记忆、会话、命令、定时、工作流、屏幕——同一个中枢,不必来回切工具。
28 组模型接口预设,覆盖 OpenAI Chat Completions 与 Anthropic Messages 两套协议;本地 llama-server 同样直接可用。更换服务商只需改一处连接配置——界面与工具实现都不用动。


安全工作的碎,碎在工具之间。中枢把对话、任务、工作流、知识、检测收进五条并行的工作面——每条都能独立开工,也能互相调用;再由同一个调度核心统一接管:一句话下去,该查什么、用什么查、结果怎么串,都由它自己接上。
31 个引擎工具 + 24 个自研扩展工具(共 55 个,其中 8 个属安全审计组):文件读写、Shell、Git、进程与服务、证书解析、Web 爬取与请求探测。工具名、参数、返回结果全部显式呈现,每条结论都能回溯到具体一次执行。
子代理并行发散,主代理收敛结论。每个任务跑在独立的进程里,并行任务上限默认 3(可设 1–5),上下文与 API 限流互不干扰。多智能体 / 团队协作 / 智能协作三种形态。
把重复的排查步骤固化成可视化工作流;配合生命周期 Hooks,在事件触发处插入脚本、审批或通知。手动 / 定时 Cron / 事件 Hooks 三种触发。
本地文件、目录与网页都能作为知识源;上下文按阈值自动压缩,长任务不掉线,结论有出处,每条结论可回溯到源片段。
WebCrawl 与 WebProbe 两套工具集:站点爬取、robots 与 OpenGraph 解析,请求头、Cookie、JWT、XSS / SQLi 检测,资产梳理一次跑完。
MCP 连接器、技能包、插件与自定义连接器,都能在设置里直接挂载;写一个脚本,就能把团队里那套私有工具接进中枢。
五个工作面不是五套软件——它们共用同一个调度核心:每句话先路由,每步动作先过权限,上下文由中枢统一收拢,中断可恢复,成本逐笔可查。
一句话进来先判意图:选工具、选模型、要不要派子代理——该并行就并行,该串行就串行。
每步动作过三级判定(允许 / 询问 / 拒绝),目录锁按项目生效,越界动作当场拦下并给出理由。
长任务按阈值自动压缩,会话索引随时可查;五个工作面共享同一份记忆,换面不丢上下文。
断点续跑、失败自愈、循环熔断三层兜底;中途关掉窗口,回来还能从上一步继续。
复杂任务很少能由一次回答完成。中枢把「分工」做成三种可选形态:你指定成员并行跑、由 CLI 负责人带队友跑、或者让总智能体先规划角色再跑。选哪种,取决于目标有多确定。
| 对比维度 | 多智能体 MULTI-AGENT | 团队协作 AGENT TEAM | 智能协作 INTELLIGENT COLLAB |
|---|---|---|---|
| 谁来分工 | 你来指定成员,各自领任务 | 引擎负责人派生队友 | 总智能体自主规划角色 |
| 怎么跑 | 并行启动多个 agent,沟通流画布 + 成员卡片,最后汇总 | 单进程负责人 + 队友,队友之间可直接发消息,画布与实时日志同步 | 按轮次发言、互相评审,由总智能体裁决收敛 |
| 规模上限 | 最多 5 位成员 | 最多 6 位队友 | 轮次可设(默认 5 轮),支持全自主 / 半自主 / 永久迭代 |
| 适合什么 | 子任务能拆清、可以同时推进 | 需要真实多进程协作的长任务 | 目标还很模糊,需要先把角色与标准定下来 |
左右滑动查看完整对比 →
每个智能体是工作目录里的一份 Markdown:角色提示词、可用工具与模型偏好都写在文件里。子代理独立进程、独立上下文,结果回灌主会话后仍可继续追问。
排查流程一旦稳定,就该从「提示词」升级成「流水线」。中枢给了三种固化方式:画出来、定时跑、或者交给它自己迭代到收敛。
把多步任务拖成一条流水线:节点串顺序、分支走条件、并行一起跑。存下来就是一键可执行的工作流,不用每次重述步骤。
按计划到点开跑,跑完留一条独立的运行记录。夜里没人看着也敢跑——因为默认策略是「只读放行,写操作与未知命令一律拒绝」。
只给一个总目标,它自己拆子目标、连续追问、每轮自评。验收失败的原因会入库,下一轮先避开同一个坑;上下文将满时自动折叠,跑久了也不散。
除引擎自带的 31 个工具外,中枢另实现了 24 个扩展工具。源码里有一份明确的自研名单,面板据此把「系统内置」与「自研扩展」分开标注——覆盖主机信息、进程与服务、网络证书、编解码与取证,全部在本机执行。
主机信息与进程服务:系统信息、硬件、日期时间、进程与服务、计划任务、网络连接、SSH、文件与包管理、归档与哈希。主机基线核查的输入,大多来自这一组。
Crypto、Codec 与 Time。样本哈希校验、字符串编码转换、时间线对齐这类琐碎但必须准确的动作,不必再临时拼脚本。
源码注释里明确归为「安全审计(网络安全组)」的一组:网络与协议探测、TLS 证书核查、Web 审计与爬取、主机基线、样本取证。
把目标说清楚,中枢自己决定用哪些工具、按什么顺序跑。下面五类作业,共用同一套权限与证据链。
从外部输入进入系统的路径出发,一路跟到执行点;危险调用扫描、数据流追踪与鉴权边界交叉验证。
SSH、Nginx、MySQL 与账户策略逐项比对,暴露面与配置项分开列。
站点爬取与接口提取对齐到同一张资产表,再做请求头、Cookie 与协议级探测。
哈希、字符串、加壳识别与行为痕迹逐层拆开,每条判断都挂着对应提取结果。
会话里的证据按模板成文:分级、时间线、影响面与修复建议,附件自动打包。
命令有没有明确归宿、密钥有没有加密落盘、更新会不会自作主张——这些细节决定一个工具值不值得放进内网。中枢把这一层也做实了。
点一条 / 命令,到底是真执行、开一个界面、还是发给模型?中枢给每条命令声明了归宿,界面直说,不让你猜。
会话与报告可导出成白底 A4 的干净文档:无外链资源、无应用样式、无脚本,进浏览器打印或另存 PDF 都不串味。
桌面端把密钥经系统密钥环加密后写入配置(enc:v1 前缀),读取时自动解密;无密钥环的环境保持可用,不丢钥匙。
检测到新版本时只给提示与说明,不会在后台悄悄替换你正在使用的版本;升不升、什么时候升,由你决定。
界面与引擎之间走按行分隔的流式 JSON 事件(JSONL),引擎与模型之间走 OpenAI / Anthropic 协议,引擎与工具之间走结构化工具调用协议。换模型、换界面、换工具集,都不会牵动其他层。
把分散的安全工具收进统一调度框架,降低工具组合与结果串联的成本。
大模型的推理过程显式呈现,每一次工具调用、每一段结论都可追溯。
执行权交还使用者:分级权限与目录锁,避免智能体越权操作。
敏感样本与资产信息不出本机,运行期数据全部保存在程序目录下。